
售前咨询
售前咨询
凌晨三点,电话响了。
客户的声音带着慌乱:“我的服务器被人黑了,CPU跑到100%,账单一个小时多了200美金…… ”
登录控制台一看——一台t3.large被挖矿程序占满了,出站流量飙到平时100倍。原因是:安全组里的SSH端口对全世界开放(0.0.0.0/0),密码是“Admin123”。
这不是故事,是真事。而且这种事,我们一年能遇到好几次。
今天这篇文章,我把这些年踩过的坑和总结的经验全写出来。希望你永远用不上,但万一遇到,至少知道该怎么办。
AWS有一套“责任共担模型”:
AWS负责:物理硬件、网络基础设施、虚拟化层
你负责:操作系统、应用程序、安全组配置、IAM权限、数据加密
简单说:云是安全的,但你怎么用云,是你的事。
安全组是EC2的虚拟防火墙,控制进出实例的流量。刚创建的EC2实例默认对全网开放,这种配置非常不安全。
最佳实践:为每个有不同连接需求的工作负载创建独立的安全组。
组件 | 安全组策略 | 说明 |
应用负载均衡器(ALB) | 允许来自公网或内网大IP段的流量 | 接收用户请求 |
EC2实例(应用层) | 只允许来自ALB的HTTP/HTTPS | 不直接暴露给公网 |
RDS数据库 | 只允许来自EC2的数据库端口 | 完全隔离,不对外 |
安全组配置的核心原则:
最小化规则:只开放必要的端口
限制来源IP:SSH(22端口)只允许你的管理IP,别开0.0.0.0/0
阻止明文流量:生产环境应阻止80、21、3306等明文端口,只允许443、465、587等加密端口
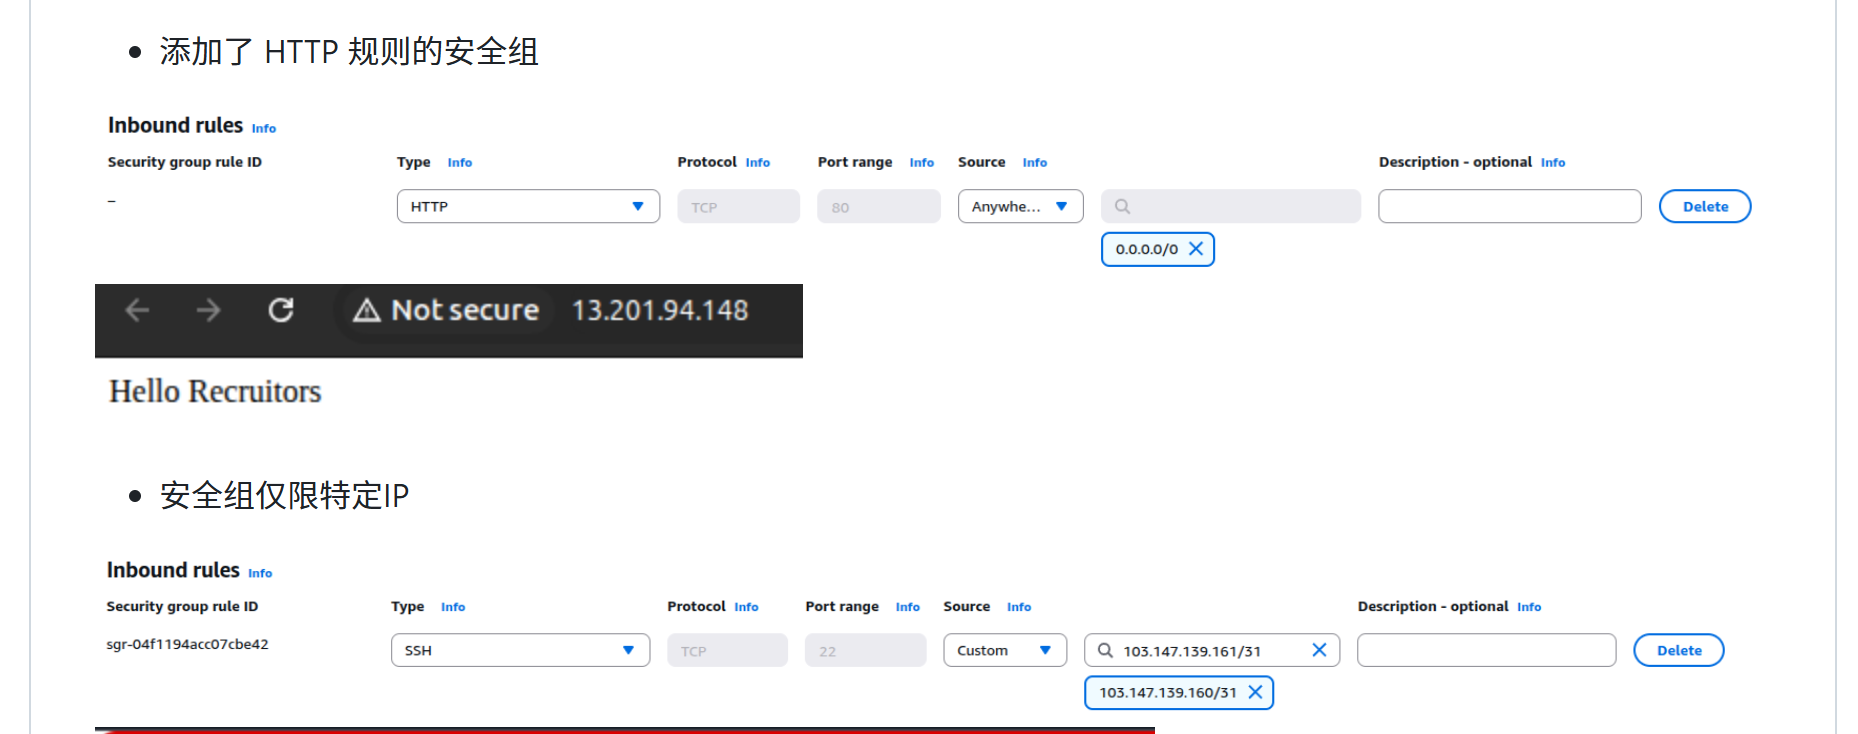
别用默认安全组——确保你的EC2实例使用的是自定义安全组。
第一条铁律:永远不要用Root账号做日常操作。
Root账号权限太大——能关停所有服务、能删所有数据。日常操作应该用IAM用户,按最小权限原则分配权限。
给EC2实例挂载IAM角色,而不是把Access Key和Secret Key写在代码里。这样:
密钥不会泄露
可以随时轮换权限
审计更清晰
Amazon GuardDuty 是一项持续的安全监控服务,可以检测:
2026年7月,GuardDuty新增了敏感文件修改威胁检测,当EC2实例上的关键系统文件(配置文件、认证设置、系统日志)被修改时会发出告警。
建议所有客户都开启GuardDuty——有30天免费试用。
Amazon Inspector 会自动发现EC2实例、容器和Lambda函数,并扫描它们是否存在软件漏洞和非预期的网络暴露。
第1步:隔离
立即修改安全组,阻止所有非必要入站流量。如果有弹性IP,先解绑。
第2步:取证
创建被黑实例的EBS快照和AMI备份,不要直接关机或终止——证据可能丢失。
第3步:分析
查看CloudTrail日志,找出攻击入口。检查是否有异常的API调用、异常的IP登录。
第4步:重建
用干净的AMI重新部署,更换所有密钥和密码。
第5步:加固
补齐安全短板——关闭不必要的端口、启用MFA、开启GuardDuty。
很多客户把安全当成“一次性配置”——设好安全组就再也不管了。
但现实是:威胁在变、配置在变、人员在变。今天安全,不代表明天安全。
我们的做法是帮客户建立定期的安全审查机制:
每月审查一次安全组规则
每季度轮换一次访问密钥
每半年做一次渗透测试
安全不是买来的,是养出来的。
如果需要更深入咨询了解可以联系全球代理上TG:jinniuge 他们在云平台领域有更专业的知识和建议,他们有国际阿里云,国际腾讯云,国际华为云,aws亚马逊,谷歌云一级代理的渠道,客服1V1服务,支持免实名、免备案、免绑卡。开通即享专属VIP优惠、充值秒到账、官网下单享双重售后支持。不懂找他们就对了。

 telegram: