
售前咨询
售前咨询
2026谷歌云(Google Cloud)企业合规开户与架构避坑实录:从总代多币种结算到Compute Engine高可用落地全指南
一、【一线运维实录】为什么说“买号一时爽,封号火葬场”?——剖析黑产账号的合规致命黑洞
在出海云计算与跨境基础设施架构的圈子里,每逢大促出海旺季,我们作为谷歌云官方总代理的技术支持中心,几乎每周都会接到几通焦急万分的求助电话。电话那头的技术总监或运营负责人声音颤抖:“我们在某些第三方渠道或黑产中介那里‘购买’的谷歌云账户,昨晚突然被系统判定风控封停了!海外线上商城正在跑着数十万美元的广告,几十台 Compute Engine 生产服务器全部离线,控制台直接被锁定无法登录,甚至连最新的数据库快照都导不出来,现在全公司陷入了停摆,代理商能帮我们把号捞回来吗?”
面对这种令人扼腕的场景,我们常常感到既惋惜又无奈。很多初涉海外业务的中小企业或创业团队,由于对跨国云计算合规体系缺乏认知,或是为了图省事、图所谓“低价免实名”,轻信了网络上一些声称“低价出售谷歌云老号”、“免绑定银行卡成品号”、“带几百美元赠金现成账号”的黑产灰色卖家。然而,他们往往不知道,这看似省事的开端,实则是为企业业务埋下的一颗极具破坏力的“定时炸弹”。
站在专业云计算架构师与企业合规风控的视角,我们必须深刻揭露非法黑产账号背后的底层逻辑缺陷:
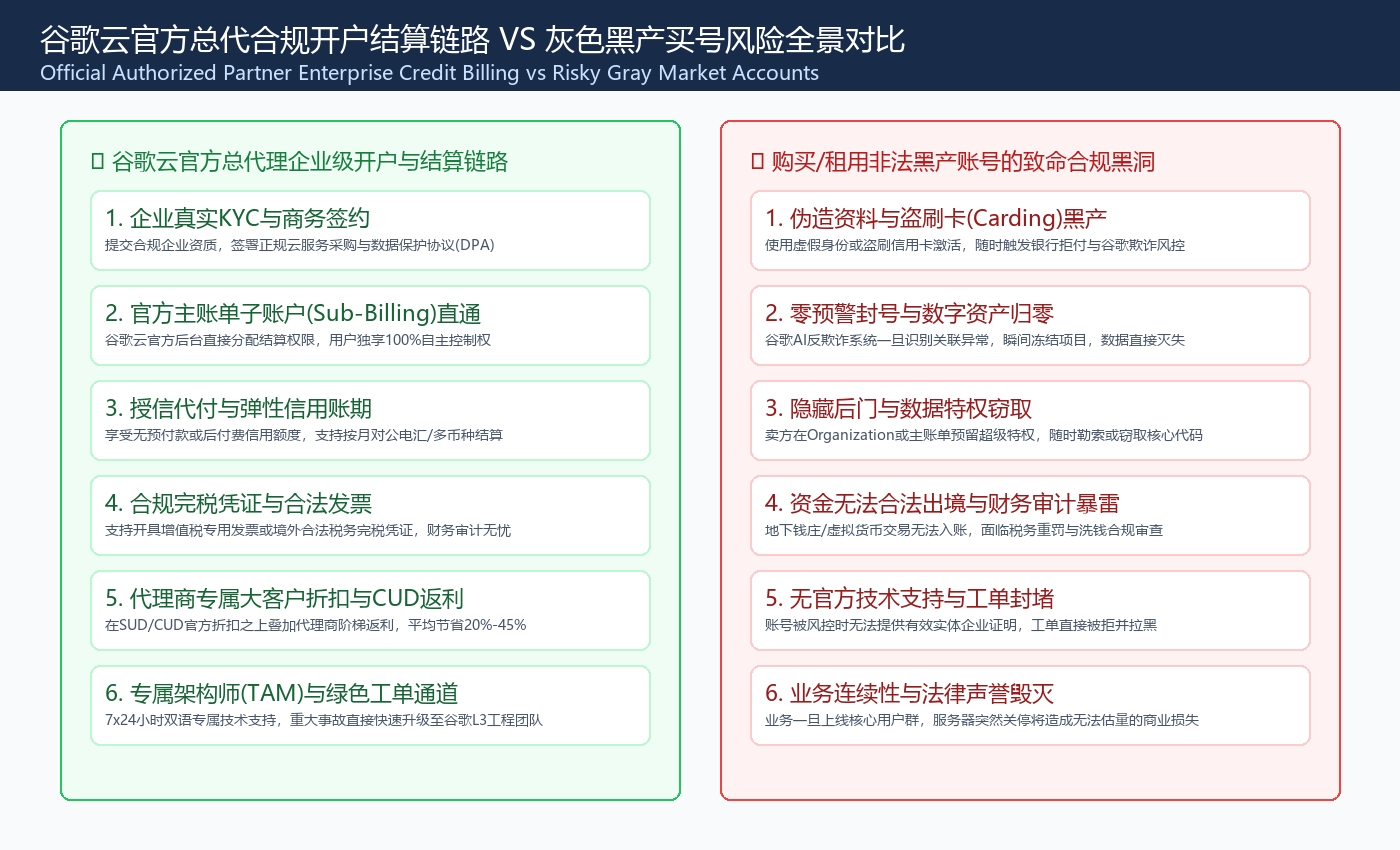
• 黑产账号来源极度不合规:市面上绝大多数所谓‘出售的谷歌云账号’,是通过伪造境外虚假身份(KYC)、利用被盗刷的境外信用卡(Carding 欺诈)或批量注册脚本薅取试用额度生成的。一旦真实持卡人向银行发起拒付(Chargeback),或者谷歌后台风控系统识别到注册 IP、支付卡属地与物理环境的严重冲突,该账号将在毫秒级内被直接冻结。
• 零容忍的反欺诈 AI 追踪系统:Google 拥有全球顶级的大数据反欺诈与异常行为识别引擎。当系统检测到账号存在异地登录跳变、短时间内大批量创建高配 GPU/CPU 实例、或支付卡被标记异常时,会立刻触发硬性封锁。此时,买号者根本无法提供合法的企业营业执照、法人身份证明及银行流水,申诉成功率几乎为零。
• 隐藏后门与数据特权泄漏风险:黑产卖家在售卖账号时,往往会在顶级组织(Organization)或主账单(Billing Account)层级预留管理员后门。这意味着您部署在 Compute Engine 上的商业核心代码、客户敏感隐私甚至未加密的财务数据,随时可能被第三方窃取或恶意勒索。
• 企业财务合规与税务断层:购买地下账号无法获得合规增值税专用发票或境外合法完税凭证,资金只能通过私人转账或虚拟货币结算,在企业上市审计、融资尽职调查或税务合规审查时,将面临重大的财税违法风险。
💡 资深架构师血泪提示数字化出海的核心是‘资产确定性与业务连续性’。任何将核心生产环境建立在非法买卖账号上的行为,无异于在沙滩上修建摩天大厦。通过谷歌云官方授权总代理商完成正规企业开户与合规签约,才是出海企业基业长青的唯一合法底线。
图 1:谷歌云官方总代理企业级开户结算链路 VS 灰色黑产买号风险全景对比
二、谷歌云企业账户顶层架构设计:Organization、Folders、Projects 与 IAM 权限精细化治理
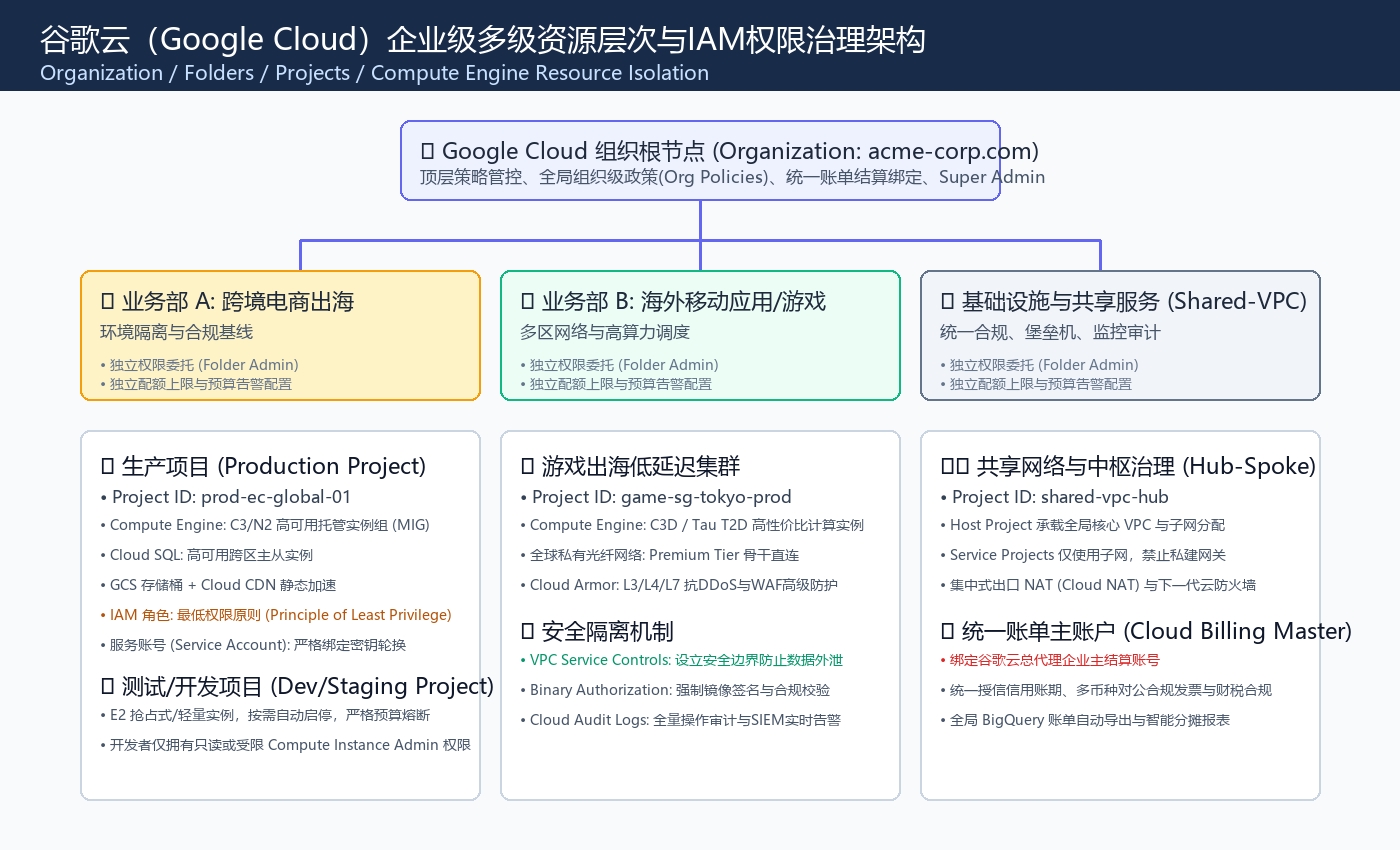
正规接入 Google Cloud 的第一步,绝不仅仅是在控制台注册一个邮箱,而是要为企业构建一套具备工业级隔离能力、高安全水位和可扩展性的企业多层级账户体系。很多工程师直接在单一 Project(项目)里堆叠数十台 Compute Engine 实例和数据库,导致权限混乱、账单无法拆分、安全边界荡然无存。一个成熟的出海企业,必须严格按照 Google Cloud 推荐的资源层级模型进行规划。
1. 四级资源层级架构(Resource Hierarchy)
Google Cloud 提供了业界最为清晰优雅的多级资源管理树状结构,自上而下依次为:
• 组织根节点(Organization):企业数字资产的最高主权归属,通常与企业的官方域名(如 acme-corp.com)绑定。组织层级可以设定全局统一的组织安全策略(Org Policies),例如强制禁止为虚拟机分配未经审计的外部公网 IP、强制全员开启双因素身份验证(2FA/MFA)等。
• 部门/环境文件夹(Folders):在组织节点下,根据企业的业务部门(如出海电商事业部、海外游戏事业部)或研发环境(生产环境 Production、测试环境 Staging、开发环境 Dev)划分独立的文件夹,并在文件夹级别向下继承安全基线。
• 项目(Projects):一切云资源(Compute Engine 虚拟机、Cloud Storage 存储桶、Cloud SQL 实例等)的物理容器。每个项目拥有全局唯一的 Project ID,并作为配额(Quotas)、API 启闭和网络边界的最小管理单元。
• 资源与服务(Resources):具体运行业务的虚机、无服务器应用或负载均衡器,直接挂载于 Project 之内。
2. 最小权限原则(Principle of Least Privilege)与 IAM 深度治理
在 IAM(Identity and Access Management)权限管理上,千万不要为了图省事给运维团队或第三方开发者直接赋予 Project Owner 角色。Owner 拥有删除整个项目、解绑账单和修改根安全策略的毁灭性权限。标准的企业级 IAM 治理规范应当遵循以下三条黄金法则:
• 基于预定义角色与自定义角色分配:为前端运维分配 Compute Instance Admin(仅能操作虚拟机实例),为数据工程师分配 BigQuery Data Viewer / Job User,彻底剥离涉及账单与网络拓扑的核心控制权。
• 服务账号(Service Account)生命周期严控:虚拟机内部程序访问 GCS 或 Cloud SQL 时,严禁将静态 Access Key 硬编码在代码仓库中!必须通过 Compute Engine 绑定的专属 Service Account,利用谷歌云底层元数据服务器(Metadata Server)自动获取临时短效 Token,实现零凭证泄露风险。
• 跨项目共享网络架构(Shared VPC):在大型架构中,建议建立独立的 Network Host Project,由网络专家统一管理 VPC 网段、路由表、Cloud NAT 与防火墙规则;业务部门的 Service Projects 仅使用分配好的子网部署 Compute Engine,从架构层面彻底杜绝开发者私自开放 0.0.0.0/0 危险端口的隐患。
图 2:谷歌云(Google Cloud)企业级多级资源层次与IAM权限治理架构
三、谷歌云官方总代理开户全链路剖析:授信代付、多币种结算与专属架构护航
许多企业决策者常常会问:既然 Google Cloud 官网可以直接绑定个人或企业信用卡注册,为什么绝大多数中大型企业、出海独角兽和跨境上市公司,都会选择通过【谷歌云官方一级总代理商】进行开户与结算?这背后到底蕴含着哪些深层次的商业价值与技术红利?
1. 解决跨境支付与多币种对公合规结算难题
国内企业直接在谷歌海外官网绑卡消费,往往会遭遇多重现实壁垒:外币信用卡额度受限、外汇管制额度不足、每笔扣款需承担高额跨境手续费与汇率波动损失。更致命的是,官网直接扣款仅能提供简易的海外电子 Invoice,无法在中国大陆直接作为增值税进项抵扣凭证。
而通过谷歌云官方总代理商开户,企业可享受到完全合规的本地化商务结算服务:
• 多币种对公电汇结算:支持企业通过对公银行账户直接以人民币(CNY)、美元(USD)、离岸人民币(CNH)或港币(HKD)结算,彻底告别员工个人信用卡垫资代扣的混乱局面。
• 正规发票与财税合规闭环:总代理商可开具正规的增值税专用发票(6% 进项税额全额抵扣)或符合国际审计标准的完税证明,确保企业财务报表经得起普华永道、德勤等四大会计师事务所的严格审计。
2. 弹性企业信用授信(Credit Line)与后付费账期
在传统的直绑卡模式下,一旦信用卡因额度不足或银行反欺诈拦截扣款失败,谷歌云系统会在多次尝试后直接关停生产服务器,造成灾难性故障。通过官方总代理合作,企业可以根据自身资质申请可观的后付费企业信用额度(Credit Term,如 30 天至 60 天对公账期),实现‘先用云、后付款’,极大优化了企业的现金流周转效率。
3. 代理商专属大客户阶梯折扣与 CUD 折上折
作为谷歌云生态核心合作伙伴,总代理商手握庞大的集群采购规模优势,能够为签约客户争取到官方后台无法直接获得的额外商务折扣与生态返利。在 Compute Engine 承诺使用折扣(CUD)的基础之上,代理商还能为企业叠加专属的阶梯返利,帮助出海客户将年均综合云基础设施支出压降 15% 至 35% 以上。
4. 专属架构师团队(TAM)与 7x24 小时绿色通道
当线上发生重大网络抖动、机房硬件故障或遭遇未知高危告警时,普通个人账户提交的官网免费工单往往需要等待数小时甚至数天才能得到非实时回复。而签约总代理商客户直接接入专属企业服务群,由具备 Google Cloud 认证专业架构师(PCA/PNE)提供全天候双语技术支持,并在重大故障发生时直通谷歌官方 L3 级内核工程团队,秒级发起技术救援。
四、谷歌云服务器(Compute Engine)与轻量化架构落地实践:VPC与全球骨干网络实操
完成合规开户与组织规划后,算力载体的高效开通与网络选型便是业务能否流畅出海的关键支撑。在 Google Cloud 生态中,核心算力载体以 Google Compute Engine(GCE)为主干,同时与轻量级无服务器容器引擎(如 Cloud Run、App Engine)形成弹性互补。
1. 为什么出海业务优先选择 Compute Engine?
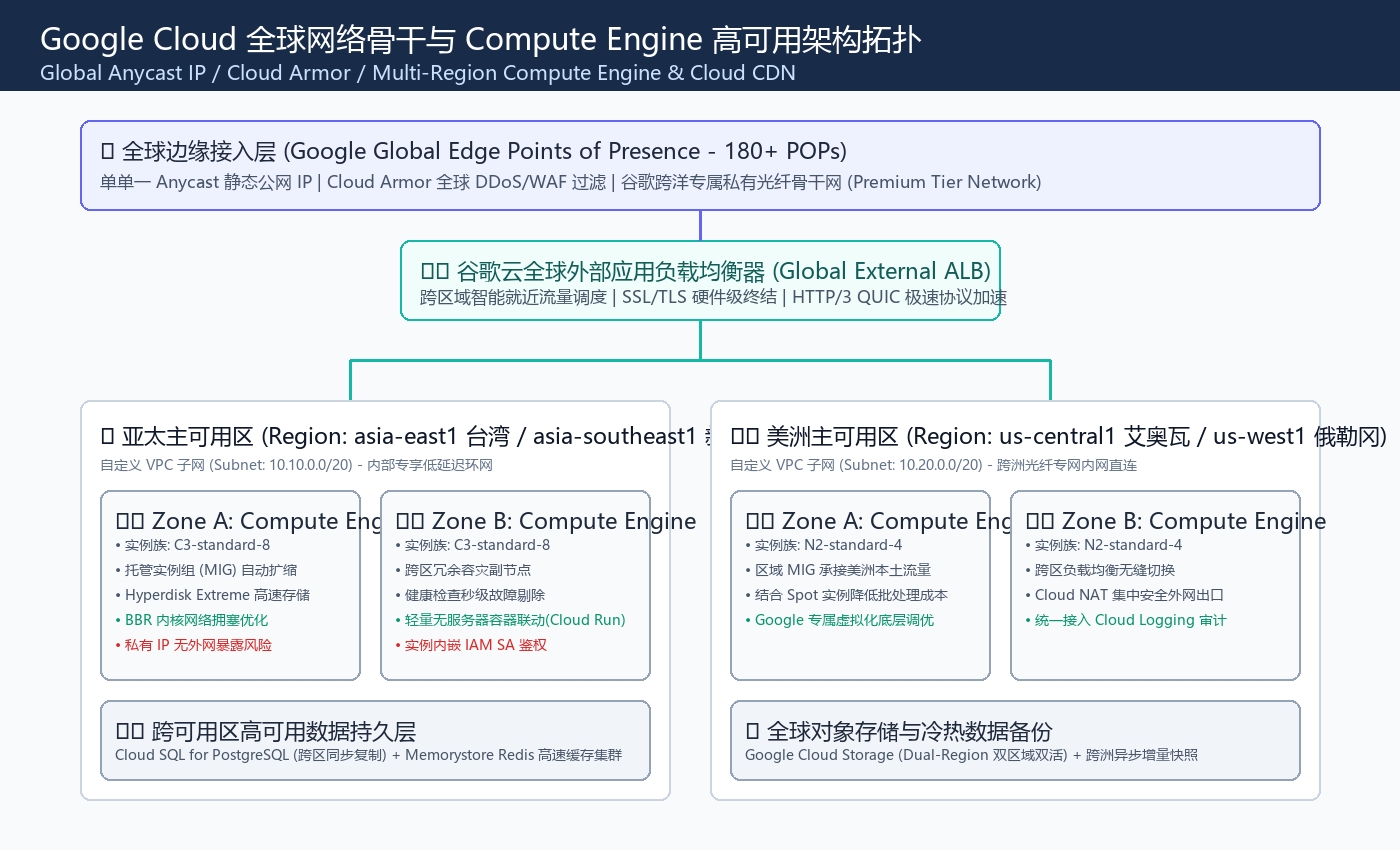
不同于传统云厂商分散割裂的机房网络,Google 斥巨资构建了覆盖全球的跨洋私有光纤骨干网。部署在 Compute Engine 上的虚拟机,默认享有以下颠覆性的网络与计算特性:
• 全球优质网络层(Premium Tier):用户发起的访问请求在离其最近的谷歌边缘接入点(Edge POP,全球超 180 个)立即并入谷歌自建海底光纤专网,全程避开公网路由拥堵,实现极低延迟与几乎为零的网络丢包。
• 单一全球 Anycast IP 架构:借助谷歌云全球外部应用负载均衡器(Global External ALB),企业仅需对外暴露一个 Anycast 静态 IP 地址,即可实现全球各洲用户的就近智能接入与自动跨区容灾,大幅简化 DNS 运维复杂度。
• 实时动态迁移(Live Migration):当底层物理主机需要进行内核升级、补丁更新或硬件更换时,Google Cloud 能够在不中断虚拟机运行、不丢包、无感知的状态下将 Compute Engine 实例热迁移至新硬件,实现真正的生产级 99.99% 高可用。
如果需要更深入咨询了解可以联系全球代理上TG:jinniuge 他们在云平台领域有更专业的知识和建议,他们有国际阿里云,国际腾讯云,国际华为云,aws亚马逊,谷歌云一级代理的渠道,客服1V1服务,支持免实名、免备案、免绑卡。开通即享专属VIP优惠、充值秒到账、官网下单享双重售后支持。不懂找他们就对了。

 telegram: