
售前咨询
售前咨询
国际阿里云账号合规开通与企业级多账号治理白皮书
——从渠道代付、风控避坑到Organizations多租户安全架构深度实践
在跨境出海、外贸独立站、全球 SaaS 交付以及跨国业务拓展的今天,云计算基础设施已经成为企业的生命线。然而,对于众多奔赴海外市场的技术团队而言,第一道看似不起眼却屡屡引发灾难的门槛,往往是云账号的获取与合规开通。
在日常的技术咨询与一线故障救援中,我们作为阿里云官方授权合作伙伴(MSP),经常在深夜接到紧急求助电话:某个正处于出海业务爆发期的跨境电商平台或海外游戏发行商,其核心运行在海外 Region 的云服务器与数据库突然失联,控制台弹出严重风控拦截提示,账号直接被永久冻结。
💡 一线架构师踩坑复盘:贪图省事购买“二手实名账号”导致核心业务瘫痪的血泪教训 “那是去年黑五大促前夕,某出海企业为了快速上线海外节点,在某些非正规黑产社群通过所谓的‘阿里云实名账号买卖’、‘现成阿里云账号出售’渠道,购买了几个号称‘免实名海外成品号’。 上线仅运行了不到两周,由于黑产上游使用了批量生成的虚假海外身份与被盗刷的虚拟信用卡(VCC)进行预充值,当海外银行发起拒付与欺诈调查时,阿里云全球智能风控引擎瞬间触发了 Level-4 顶级风控阻断。 结果是灾难性的:该账号下的 30 多台核心生产 ECS 服务器、数百 GB 的 OSS 核心数据库备份被立即冻结,API 访问凭证全部失效。由于购买的账号根本无法提供合规的企业法人证件与对公流水,申诉通道彻底关闭,数月研发的心血与数十万美元的大促流水瞬间付诸东流。” |
这个真实的惨痛案例告诉我们:云账号不仅是一个登录入口,更是承载企业全部数字资产与法定经营权的信任基石。任何寄希望于灰黑产市场中的“阿里云账号买卖”、“出售成品号”的行为,本质上都是在流沙之上建造摩天大楼。本文将从云厂商底层风控技术、正规 MSP 渠道开通流程、以及企业级多账号治理架构三个维度,为您彻底理清国际阿里云账号的合规破局之道。
很多技术人员常常感到困惑:为什么在网上私下购买的所谓“阿里云实名账号”或“海外免认证号”,刚买来时登录正常,甚至能正常创建一两台轻量服务器,但只要稍微跑一点业务流量或者充值消费,就会在极短时间内被封禁?
这背后是阿里云全球统一风控与反欺诈引擎(Alibaba Cloud Risk Engine)在毫秒级执行的多维指纹感知与异常检测算法。正规的国际阿里云账号与黑产账号在底层数据画像上存在着不可逾越的鸿沟。
当用户访问国际阿里云控制台(alibabacloud.com)或调用 OpenAPI 时,前端与网关层会静默采集数百个维度的环境特征,包括但不限于:
1. Canvas 与 WebGL 渲染特征哈希:黑产批量注册脚本通常运行在无头浏览器(Headless Chrome)或批量虚拟机中,其图形渲染管线的哈希值与正常开发者所使用的真实物理机存在显著偏差;
2. TCP/IP 协议栈指纹(p0f / SYN 报文特征):风控引擎能够识别出客户端是否经过了多层透明代理、Tor 匿名网络或廉价的数据中心(DataCenter)IP 节点;
3. 浏览器语言、时区、输入行为熵值:如果一个声称是‘新加坡本地企业’的账号,其登录时区为 UTC+8,但浏览器首选语言为中文,且鼠标轨迹呈现机械化线性运动,风控引擎会立刻在后台将该账号标记为高危嫌疑对象。
对于自行在国际站注册的个人或普通企业账号,绑定海外信用卡(Visa/MasterCard)往往是最大的风控雷区。黑产渠道之所以进行“阿里云出售”或“账号买卖”,其资金链条普遍依赖于来路不明的料卡、虚拟预付卡(VCC)或存在洗钱嫌疑的账户。
国际卡组织(Visa/Mastercard)对跨境欺诈交易有着极为严格的 Chargeback(拒付追索)机制。一旦同一批次绑定的卡号段中出现一笔盗刷拒付,阿里云的风控模型将触发关联聚类算法(Graph Analytics),将该卡号段、相似注册 IP 段、相似登录设备特征所关联的所有账号进行全链路一键冻结。这就是为什么很多人购买账号后,哪怕自己规规矩矩充值,也会被‘连坐’封禁的根本原因。
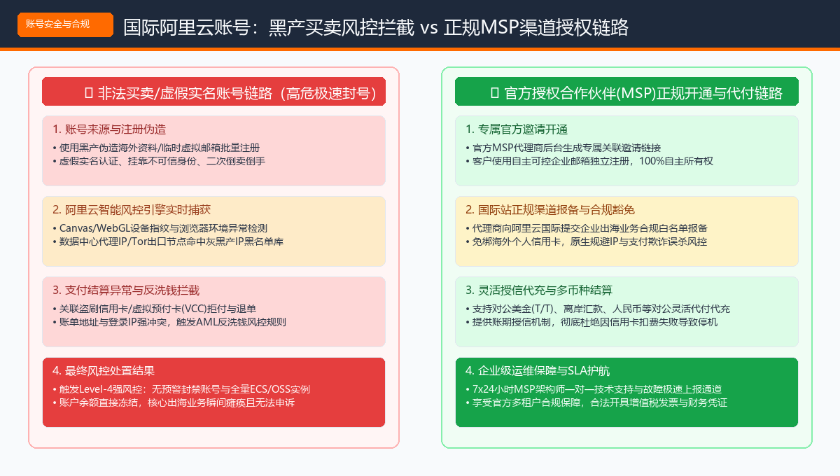
图 1.1:国际阿里云账号黑产买卖风控拦截与正规 MSP 渠道授权链路对比
既然个人自行注册受限于海外信用卡门槛,而地下买卖账号又面临致命的风控封号风险,那么企业合法合规使用国际阿里云算力与存储的最佳实践是什么?答案就是通过【阿里云官方授权合作伙伴 / 国际阿里云代理商(MSP)】的正规渠道进行开通与代充代付。
作为阿里云官方认证的顶级合作伙伴(Partner),MSP 拥有专属的 Partner Central 渠道管理控制台。通过 MSP 渠道开通国际阿里云账号,在底层逻辑上完全区别于普通零售账号:
• 专属企业邮箱独立所有权:客户使用自身完全可控的企业邮箱(如 admin@yourcompany.com)作为主账号,账号所有权 100% 归属于客户自己,密码、二步验证(MFA)、RAM 访问密钥均由客户自主管理,代理商无权亦无法窥探客户数据;
• 免绑海外个人信用卡:账号直接挂靠在 MSP 官方分销体系下,彻底免去绑定海外 Visa/MasterCard 的烦恼,从根源上消除了因信用卡风控被误杀的隐患;
• 官方报备出海业务白名单:代理商会在阿里云官方后台为客户提交出海业务合规报备,享受官方合作伙伴体系的专属风控白名单与高优先级技术工单支持。
很多出海企业在国内拥有合规主体,但在海外没有实体公司或对公美金账户,导致无法正常入账和报销海外云资源开支。正规 MSP 渠道完美解决了这一跨国财税对账痛点:
1. 多币种灵活结算:支持国内人民币对公转账(T/T)、海外离岸美金汇款、主流结算货币等多种灵活支付方式;
2. 正规财税发票保障:国内主体付款可直接开具正规的增值税专用发票(技术服务费/信息服务费),合规抵扣进项税额与企业所得税,彻底告别以往购买二手账号无法入账的财务合规风险;
3. 弹性授信与账期支持:对于稳定运行的企业级客户,官方代理商可提供‘先用后付’的信用额度与月结账期,防止因为财务审批流周期导致信用卡欠费停机的恶性事故。
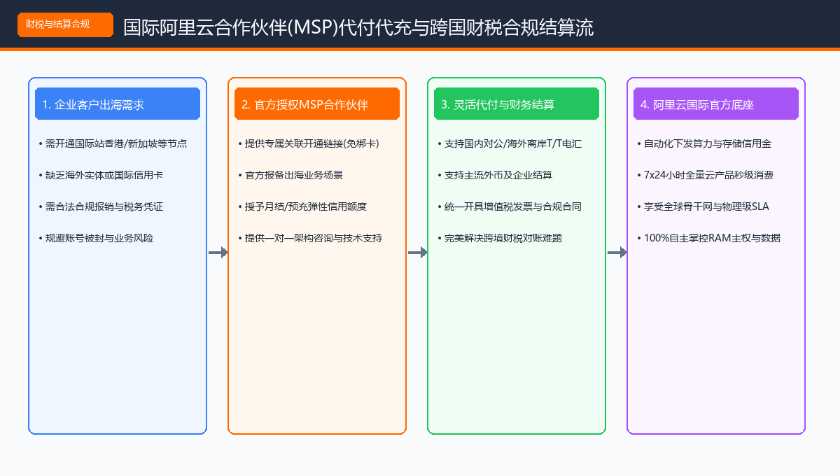
图 1.2:国际阿里云合作伙伴 (MSP) 代付代充与多币种/离岸财税合规结算流
为了让技术决策者与企业财务负责人能够清晰评估不同账号获取方式的潜在风险与实际收益,我们整理了如下全维度对比矩阵表:
评估维度 | 非法买卖/出售黑号 | 个人自行注册直绑卡 | 官方代理商/MSP分销 |
账号所有权与主权 | ❌ 极低。所有权归原黑产注册者,随时可能被找回或冻结 | ⚠️ 归个人所有,离职或人员变动极易产生资产纠纷与失控 | ✅ 100% 归属客户企业邮箱,自主掌控 RAM 密钥与数据主权 |
风控封号与业务中断率 | ❌ 极高(>90%)。命中设备/IP/支付反洗钱多维风控模型 | ⚠️ 中等。易因外币卡扣费异常、异地 IP 登录触发拦截 | ✅ 极低(<0.1%)。享官方报备合规白名单与绿色服务通道 |
支付结算与发票报销 | ❌ 无法报销。黑产转账无法开具发票,存在严重偷漏税嫌疑 | ⚠️ 需个人员工垫付外币信用卡,仅能开具海外电子收据(Invoice) | ✅ 支持对公多币种代付/代充,开具正规中国增值税专用发票 |
技术支持与 SLA 保障 | ❌ 无任何支持。封号后无法提供合法身份证明,直接被拒 | ⚠️ 仅普通海外官方工单支持,响应周期较慢(通常 4~24小时) | ✅ 7x24小时架构师 1v1 极速响应,享官方 MSP 专属工单特权 |
当出海业务规模扩大,单一账号将面临资源权限混杂、计费难以分摊、安全爆炸半径(Blast Radius)过大等严重挑战。此时,必须依托阿里云 Resource Directory(资源目录)与 Organizations 构建企业级多账号治理体系。
推荐的现代化云原生企业组织目录应遵循如下三层结构:
1. Core / Security OU(核心安全与网络单元):专门放置 Audit(全局审计日志账号)与 Network(共享 VPC 与跨国 CEN 骨干网出口账号),杜绝任何业务代码直接在此运行;
2. Production OU(生产业务单元):放置核心出海业务生产集群账号(Prod-Compute / Prod-Data),实施最严格的数据防泄漏与高可用容灾策略;
3. Non-Prod OU(非生产与沙箱单元):放置开发测试(Dev/Test)、轻量应用服务器(SAS)沙箱与 CI/CD 构建账号,配置硬性消费配额(Budget Limit)防止资源超支。
与传统的 RAM 权限策略不同,SCP(Service Control Policy)是挂载在组织单元或成员账号上的顶层治理策略。即便某个子账号的管理员拥有 AdministratorAccess 权限,一旦 SCP 进行了 Deny(显式拒绝),该子账号的任何用户均无法突破限制。
💻 生产环境核心 SCP 策略:禁止非授权地域部署与禁止删除云盘快照及审计日志 { "Version": "1", "Statement": [ { "Effect": "Deny", "Action": ["ecs:RunInstances", "ecs:CreateInstance"], "Resource": "*", "Condition": { "StringNotEquals": { "acs:Location": ["cn-hongkong", "ap-southeast-1", "us-west-1"] } } }, { "Effect": "Deny", "Action": ["ecs:DeleteSnapshot", "actiontrail:DeleteTrail", "oss:DeleteBucket"], "Resource": "*" } ] } |
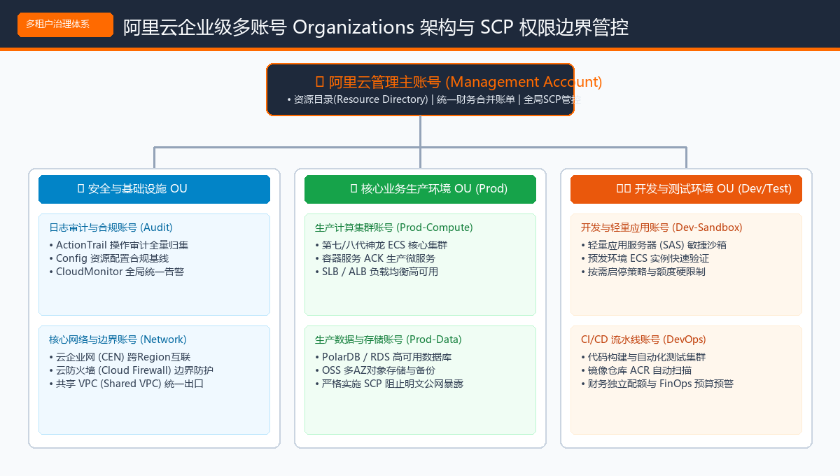
图 1.3:企业级多账号 Organizations 资源目录与 SCP 策略管控拓扑架构
针对跨境出海企业在开通国际阿里云账号时的最常见疑问,我们汇总了具有权威参考价值的直接解答(已适配 Google SERP Featured Snippet 结构):
答:完全支持。通过正规国际阿里云合作伙伴(MSP)渠道,国内企业主体可以使用自身合规的企业邮箱发起邀请关联开通。企业无需寻找灰色中介买卖账号,不仅能享受国际站丰富出海资源(如香港/新加坡免备案 ECS、轻量服务器),还能合规开具国内增值税专用发票。
答:所谓黑产出售的实名账号,其注册资料多源于泄露身份或虚假证件,充值资金往往涉及盗刷信用卡。这类账号在阿里云全球反欺诈风控模型下通常存活不超过 1~2 周。一旦触发封号,账号内所有服务器实例与数据资产均被即刻清除且无法申诉,综合损失远超购买成本。
答:绝对安全。在阿里云正规分销(Reseller/MSP)体系下,代理商仅负责财务授信、账单合并代付与技术咨询服务。账号的登录密码、MFA 密钥、RAM 权限、数据加密密钥(KMS)均 100% 由客户自主掌控,代理商从架构和权限层面上完全无法触碰客户的任何业务数据。
如果需要更深入咨询了解可以联系全球代理上TG:jinniuge 他们在云平台领域有更专业的知识和建议,他们有国际阿里云,国际腾讯云,国际华为云,aws亚马逊,谷歌云一级代理的渠道,客服1V1服务,支持免实名、免备案、免绑卡。开通即享专属VIP优惠、充值秒到账、官网下单享双重售后支持。不懂找他们就对了。

 telegram: